Zewnętrzna powierzchnia ataku
Definicja
Zewnętrzna powierzchnia ataku to szeroko pojęte zasoby – urządzenia, usługi i publicznie dostępne informacje – powiązane z organizacją, które są widoczne spoza jej wewnętrznej sieci i mogą zostać wykorzystane do przygotowania lub przeprowadzania ataku.
Do najważniejszych elementów zewnętrznej powierzchni ataku należą urządzenia brzegowe, stanowiące warstwę oddzielającą wewnętrzną infrastrukturę organizacji od sieci Internet. Są to m.in. routery brzegowe, bramy VPN, systemy WAF i tym podobne. Zewnętrzna powierzchnia ataku nie ogranicza się jednak do zasobów bezpośrednio zarządzanych przez organizację. Kompromitacja zasobów utrzymywanych przez dostawców zewnętrznych może być równie destrukcyjna w skutkach. Zakupione zasoby chmurowe, platformy SaaS czy hosting stron i aplikacji internetowych równie często stają się celem ataków, które skutkują stratami materialnymi i wizerunkowymi. Istotne są również połączenia z infrastrukturą innych organizacji (np. tunele VPN site-to-site). Skompromitowana sieć zaufanego partnera może stanowić bezpośredni wektor ataku, umożliwiając wykorzystanie istniejącego połączenia do uzyskania dostępu do zasobów wewnętrznych organizacji.
Zarządzanie zewnętrzną powierzchnią ataku często pojawia się w publikacjach pod akronimem EASM (ang. External Attack Surface Management). EASM jest zbiorem proaktywnych procesów i narzędzi, mających na celu stałe monitorowanie i zabezpieczanie powyżej opisanych zasobów.
Dokumentacja zasobów
Podstawą procesu zarządzania zewnętrzną powierzchnią ataku jest dokładna dokumentacja zasobów wchodzących w jej skład. Organizacja jest w stanie monitorować i chronić jedynie te zasoby, których istnienia jest świadoma. Jako pierwszy krok w procesie EASM zalecamy:
- Udokumentowanie wykorzystywanych usług zewnętrznych (SaaS, IaaS, PaaS) i weryfikację ich stanu pod kątem udostępnianych danych organizacji (np. publicznie dostępne zasoby chmurowe, otwarte buckety S3).
- Inwentaryzację i opis urządzeń brzegowych (producent, model, wersja zainstalowanego oprogramowania, przypisane licencje, przypisane adresy IP).
- Udokumentowanie usług udostępnianych użytkownikom – zarówno klientom, jak i pracownikom – spoza sieci wewnętrznej (zdalny dostęp, panele administracyjne, przekierowane porty, zewnętrzne API i inne udostępniane usługi) wraz z mapowaniem używanych portów i protokołów.
- Identyfikację zaufanych połączeń międzyorganizacyjnych (np. tunele site-to-site) oraz weryfikację zakresu współdzielonych zasobów.
- Inwentaryzację zewnętrznych punktów połączenia z siecią, wykraczających poza standardowe połączenia (np. dodatkowi dostawcy internetu, dedykowane modemy dla urządzeń IoT, systemy automatyki przemysłowej), z których każdy może posiadać publiczny adres IP.
- Regularną weryfikację aktualności opracowanych dokumentów (np. w cyklach kwartalnych oraz po każdej istotnej zmianie infrastruktury).
Dla zidentyfikowanych zasobów należy przeprowadzić dalszą analizę bezpieczeństwa i wdrożyć stosowne zabezpieczenia. Przygotowana dokumentacja dodatkowo usprawni proces obsługi potencjalnych incydentów w przyszłości.
Więcej na temat dokumentacji zasobów, w tym przykładowe metody inwentaryzacji, opisano w artykule Odporność infrastruktury – Bezpieczeństwo sieci – Inwentaryzacja.
Uwaga!
Wszelkie nieopisane zasoby uznaje się z definicji za niezabezpieczone, ponieważ ich monitorowanie i długoterminowa ochrona nie są możliwe.
Urządzenia brzegowe
Urządzenia brzegowe stanowią kluczową warstwę sieci organizacji. Ze względu na swoją lokalizację i rolę są one stale eksponowane na automatyczne skany oraz ukierunkowane ataki. Błędna konfiguracja lub podatności w oprogramowaniu tych urządzeń mogą prowadzić do bezpośredniego, nieautoryzowanego dostępu do sieci wewnętrznej.
Zalecenia
- Ograniczenie dostępu do paneli administracyjnych urządzeń wyłącznie do wewnętrznej sieci organizacji, najlepiej z użyciem dedykowanej strefy zarządzania (Management VLAN) lub wskazaniem indywidualnych adresów IP urządzeń administratorów. Panele administracyjne nigdy nie powinny być dostępne z sieci Internet.
- Wyłączenie usług domyślnie włączonych na urządzeniach, z których organizacja nie korzysta, np. usługi wzajemnego wykrywania urządzeń, niezabezpieczone protokoły zarządzania i monitoringu.
- Wdrożenie procedur zarządzania cyklem życia urządzeń – przede wszystkim regularnego aktualizowania oprogramowania oraz postępowania w przypadku urządzeń pozbawionych dalszego rozwoju (ang. EOL – End of Life) lub wsparcia (ang. EOSL – End of Support Life) producenta. Produkty, dla których nie są już publikowane aktualizacje bezpieczeństwa, powinny być jak najszybciej wymienione.
- Wdrożenie obowiązkowego uwierzytelniania dwuskładnikowego podczas logowania do sieci VPN i innych usług dla kont o uprawnieniach administratora, a jeśli jest to możliwe, także dla kont zwykłych użytkowników. Dla usług niewspierających dwuskładnikowego uwierzytelniania sugerujemy ograniczenie dostępu do nich wyłącznie przez tunel VPN, który ma wdrożone takie zabezpieczenie.
- Wdrożenie dla urządzeń unikalnych i bezpiecznych haseł, w tym obowiązkowa zmiana haseł domyślnych. Utrudnia to atakującym przejęcie kontroli nad kolejnymi urządzeniami w przypadku wystąpienia incydentu. Zarówno stosowane hasła, jak i metody uwierzytelniania dwuskładnikowego powinny spełniać rekomendacje opisane w artykule Dobre praktyki – Hasła.
- Opracowanie konfiguracji wzorcowych, tzn. referencyjnych plików konfiguracyjnych i szablonów, które pozwolą na szybkie odtworzenie bazowej konfiguracji urządzeń po wystąpieniu incydentu lub wdrożenie nowego urządzenia zgodnie z wcześniej przyjętą polityką bezpieczeństwa. Należy przy tym pamiętać, że w przypadku wystąpienia incydentu przywracanie konfiguracji z kopii zapasowej utworzonej przed lub w trakcie ataku może zakończyć się ponowną kompromitacją (kopia może zawierać dokonane przez atakujących modyfikacje lub wykorzystywane podatności). Zamiast tego należy odtworzyć konfigurację właśnie z konfiguracji wzorcowej, zawierającej wyłącznie niezbędne, bezpieczne elementy.
Ważnym aspektem zarządzania urządzeniami brzegowymi jest monitorowanie ich działania i udoskonalanie konfiguracji oraz procedur w oparciu o poczynione obserwacje. Zalecamy wyznaczenie dedykowanego urządzenia do agregacji logów (np. serwer syslog w sieci wewnętrznej lub zakupiona zewnętrzna usługa), do którego skonfigurowane zostanie przekierowanie logów z urządzeń brzegowych. Z uwagi na wolumen ruchu sieciowego nie zaleca się jednak rejestrowania całego ruchu w postaci pakietów danych. Zamiast tego powinno się rejestrować logi z urządzenia brzegowego w postaci tzw. logów ruchu sieciowego (ang. traffic logs). Pozwoli to na zachowanie informacji o połączeniach oraz wolumenie przesyłanych danych.
Uwaga!
Część urządzeń brzegowych domyślnie nie loguje ruchu z przekierowywanych portów, co także należy zweryfikować i włączyć takie logowanie, aby uzyskać pełnię informacji.
Procesy okresowe
Dodatkowo, proces monitorowania urządzeń brzegowych powinien uwzględniać również regularne:
- audyty kont użytkowników urządzeń i ich uprawnień,
- przeglądanie alarmów generowanych przez systemy bezpieczeństwa urządzenia,
- prowadzenie repozytorium i weryfikowanie historii zmian konfiguracji urządzeń,
- weryfikowanie zakresu logowania i udoskonalanie procesu logowania dla ważnych zdarzeń, m.in. uwierzytelniania użytkowników, nawiązywania połączeń VPN, modyfikacji konfiguracji.
Zasoby zewnętrzne
Zasoby zewnętrzne to infrastruktura i usługi, które nie są bezpośrednio utrzymywane przez organizację, ale są przez nią wynajmowane, zarządzane i stanowią jej reprezentację w sieci. Obejmują one m.in. środowiska chmurowe, zarejestrowane domeny, a także serwery pocztowe i bramy działające w modelu SaaS. Błędy w konfiguracji chmury (np. publiczny dostęp do zasobów chmurowych) czy przejęcie strony internetowej to incydenty narażające na znaczne straty. Zasoby zewnętrzne są bardzo zróżnicowane i poświęcone im zostały indywidualne artykuły, do których odnośniki można znaleźć na końcu tej strony. Istnieje natomiast kilka opisanych poniżej uniwersalnych zaleceń, które warto mieć na uwadze podczas zarządzania zewnętrzną powierzchnią ataku.
Zalecenia
- Wdrożenie obowiązkowego uwierzytelniania dwuskładnikowego dla kont o uprawnieniach administratora, które mogą dokonywać znacznych zmian w zasobach (np. konta do zarządzania zasobami AWS/Azure, hostingiem strony). Jeżeli jest to możliwe, wdrożenie takich samych zabezpieczeń dla wszystkich kont użytkowników.
- Separacja uprawnień kont w środowisku chmurowym od środowiska wewnętrznego, a przynajmniej unikanie nadawania federowanym kontom pełnych uprawnień w środowisku wewnętrznym organizacji. Przejęcie konta w chmurze nie powinno automatycznie dawać pełni uprawnień w sieci wewnętrznej i odwrotnie, zgodnie z zasadą najmniejszych uprawnień (ang. Principle of Least Privilege).
- Okresowa weryfikacja konfiguracji udzielonych dostępów do zasobów, w tym audyt kont użytkowników i ich uprawnień. Nieużywane, niezarządzane konta i zasoby należy usunąć lub wyłączyć.
- Włączenie rejestrowania zdarzeń i monitorowania aktywności w usługach chmurowych i wykorzystywanych usługach SaaS.
- Wdrożenie monitorowania ruchu sieciowego pomiędzy środowiskiem chmurowym a siecią wewnętrzną organizacji w celu wykrywania anomalii i logowania działań powiązanych z kontami użytkowników.
Monitorowanie i aktualizowanie
Zewnętrzna powierzchnia ataku jest z natury bardzo dynamiczna. Stale odkrywane są nowe podatności, dochodzi do wycieków danych użytkowników w niezależnych serwisach, konfiguracje zostają dostosowane do zmieniających się potrzeb organizacji, a usługi są "tymczasowo" udostępniane w sieci publicznej. Raz przygotowane zabezpieczenia nie gwarantują stałej ochrony – ciągłe monitorowanie i bieżące aktualizowanie to nieodłączna część procesu zarządzania zewnętrzną powierzchnią ataku.
Dobra praktyka
Zalecamy subskrybować i aktywnie monitorować biuletyny bezpieczeństwa producentów urządzeń i oprogramowania, które są wykorzystywane w organizacji.
Więcej informacji o procesach bieżącego monitorowania powierzchni ataku oraz dobrych praktykach w procesie aktualizacji: Dobre praktyki – Aktualizacje
Monitorowanie z moje.cert.pl
Zachęcamy do rejestracji w prowadzonym przez CERT Polska bezpłatnym serwisie moje.cert.pl, w którym można samodzielnie uruchomić skanowanie bezpieczeństwa domen organizacji oraz otrzymywać informacje o zdarzeniach w jej sieci. Serwis zawiera także informacje o wyciekach haseł w zarejestrowanych domenach.
Funkcja monitorowania infrastruktury organizacji pozwala dodatkowo spojrzeć na infrastrukturę z perspektywy potencjalnego atakującego, co ułatwia monitorowanie ekspozycji organizacji i zarządzanie powierzchnią ataku.
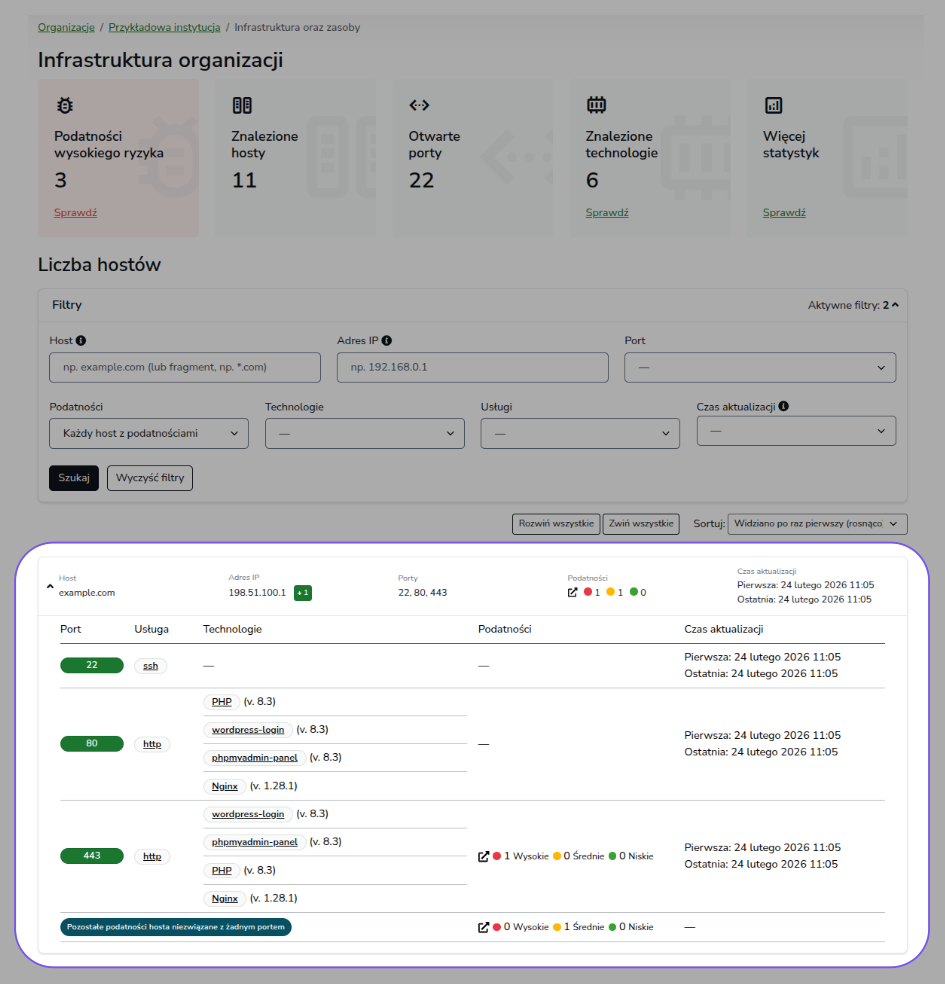
Infrastruktura organizacji w moje.cert.pl
Uwaga!
Rejestracja w serwisie stanowi uzupełnienie dla wewnętrznych procesów monitorowania, ale nigdy nie powinna ich zastąpić w całości!
Więcej na temat moje.cert.pl: Usługi – moje.cert.pl
Zagadnienia powiązane
Szczegółowe informacje i dokładne zalecenia na temat poruszonych powyżej zagadnień można znaleźć poniżej:
Ostatnia aktualizacja artykułu: 2026-09-02.